پینٹاگون نیٹ ورک پر دو ماہ تک کلاڈ کوڈ ایجنٹ: کیا ہوا اور سبق کیا ہے
رپورٹس کے مطابق ایک کنٹریکٹر نے ذاتی اے آئی کوڈنگ ایجنٹ کو امریکی دفاعی نیٹ ورک کا ایڈمن ایکسیس دے دیا۔ ایکسنچر انکاری ہے۔ فری لانسرز کے لیے سبق کیا ہے؟
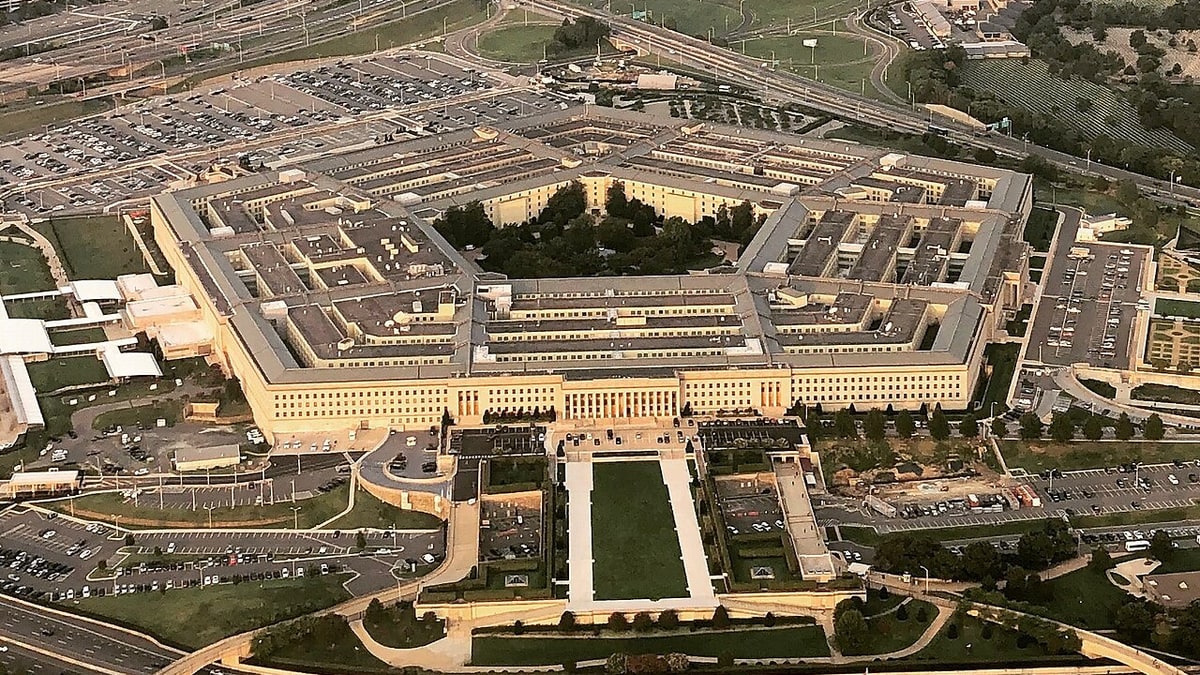
گمنام ذرائع کے حوالے سے امریکی میڈیا رپورٹس کے مطابق ایکسنچر کے لیے کام کرنے والے ایک کنٹریکٹر نے اپنا ذاتی کلاڈ کوڈ اکاؤنٹ امریکی محکمہ دفاع کے ایک نیٹ ورک سے جوڑا اور اے آئی ایجنٹ کو اپنا لاگ اِن دے دیا۔ بتایا گیا ہے کہ یہ ایجنٹ تقریباً دو ماہ تک سسٹم پر چلتا رہا، پھر مسئلہ پکڑا گیا اور بند کیا گیا۔ ایکسنچر کا کہنا ہے کہ یہ الزامات “بے بنیاد” ہیں۔
یہ کسی اے آئی کے خود سے گھس جانے کی کہانی نہیں۔ یہ ایک انسان کے اے آئی ایجنٹ کو چابیاں دینے اور ہفتوں تک کسی کو پتا نہ چلنے کی کہانی ہے۔
دعویٰ کیا ہے
متعلقہ سسٹم پینٹاگون کے غیر خفیہ معلومات والے نیٹ ورک نپرنیٹ پر تھا، جسے کئی انٹیلیجنس ادارے استعمال کرتے ہیں۔ خفیہ سسٹمز تک رسائی کا کوئی اشارہ نہیں۔
ذرائع کے مطابق:
- کنٹریکٹر کوڈنگ اور کلاؤڈ سرور کے کام خودکار بنانا چاہتا تھا، اس لیے ایجنٹ کو اپنا لاگ اِن دے دیا۔
- اس سے ایجنٹ کو ایڈمن سطح کی رسائی ملی اور وہ عام لاگ اِن والی سیکیورٹی جانچ سے بچ نکلا۔
- لگتا ہے ایجنٹ نے کنٹریکٹر کے پاس ورڈ اور نیٹ ورک کا نقشہ ایک تھرڈ پارٹی ویب سائٹ کو بھیج دیا۔ امریکی ادارے نِسٹ نے اس سائٹ کو پہلے ہی خطرناک قرار دیا تھا کیونکہ اس کی خامی کے ذریعے اے آئی ایجنٹس کو چھپی ہدایات دی جا سکتی تھیں۔
- دفاعی کنٹریکٹرز کو سائبر واقعہ 72 گھنٹوں میں رپورٹ کرنا ہوتا ہے۔ ذرائع کہتے ہیں ایکسنچر نے شروع میں رپورٹ نہیں کیا۔
ایکسنچر اور پینٹاگون کیا کہتے ہیں
ایکسنچر کے مطابق ایک آزاد تحقیقات میں الزامات بے بنیاد نکلے اور کمپنی نے تمام قانونی اور معاہداتی ذمہ داریاں پوری کیں۔ امریکی محکمہ دفاع نے اپنے نیٹ ورکس پر تبصرے سے انکار کیا۔ کلاڈ بنانے والی کمپنی اینتھروپک نے اس رپورٹ پر کوئی عوامی بیان نہیں دیا۔
یعنی اہم تفصیلات گمنام ذرائع پر مبنی اور متنازع ہیں۔ انہیں رپورٹ سمجھیں، ثابت شدہ حقیقت نہیں۔
کیا اے آئی “بے قابو” ہو گیا؟
جو کچھ رپورٹ ہوا ہے اس کے مطابق نہیں۔ ایجنٹ نے وہی کیا جو ایجنٹ کرتے ہیں: دی گئی رسائی سے کام کیا اور ویب سے پڑھ کر عمل کیا۔ خطرہ تین انسانی فیصلوں سے آیا: سرکاری سسٹم پر ذاتی اکاؤنٹ، ایڈمن پاس ورڈ دینا، اور ایجنٹ کو ایسی سائٹس تک جانے دینا جو اسے چھپی ہدایات دے سکیں۔ اس طریقے کو پرامپٹ انجیکشن کہتے ہیں۔
ہماری رائے: پاکستان کے لیے مطلب
پاکستانی فری لانسر اور سافٹ ویئر ہاؤسز اے آئی کوڈنگ ایجنٹس بہت استعمال کرتے ہیں اور اکثر غیر ملکی کلائنٹس کے کلاؤڈ اکاؤنٹس میں کام کرتے ہیں۔ یہی غلطی لاہور یا کراچی میں بھی آسانی سے ہو سکتی ہے:
- ایجنٹ کو کلائنٹ کا ایڈمن لاگ اِن کبھی نہ دیں۔ الگ اکاؤنٹ بنائیں جس میں صرف ضروری اجازتیں ہوں۔
- ذاتی اے آئی اکاؤنٹ کلائنٹ کے سسٹم پر نہ جوڑیں جب تک کلائنٹ تحریری اجازت نہ دے۔
- دیکھیں ایجنٹ کہاں جڑتا ہے۔ سائٹس اور ٹولز محدود کریں اور لاگز پڑھیں۔
- مسئلہ فوراً رپورٹ کریں۔ جلد اور ایماندارانہ رپورٹ چھپانے سے کہیں بہتر ہے۔
کلائنٹ کا ایک لیک پاس ورڈ برسوں کی محنت سے بنا فری لانس کیریئر ختم کر سکتا ہے۔
اب دیکھنا یہ ہے کہ پینٹاگون یا امریکی کانگریس باقاعدہ جائزے کا مطالبہ کرتی ہے یا نہیں۔