اے آئی ایجنٹس نے میڈیکل اسکین سافٹ ویئر میں زیرو ڈے ڈھونڈ نکالا: ایمیزون
ایمیزون کے مطابق چین سے منسلک ہیکر کے اے آئی ایجنٹس نے MONAI Label میں نامعلوم خامی ڈھونڈی اور یونیورسٹی سرور پر روٹ حاصل کر لیا۔ پاکستان کے لیے سبق کیا ہے۔
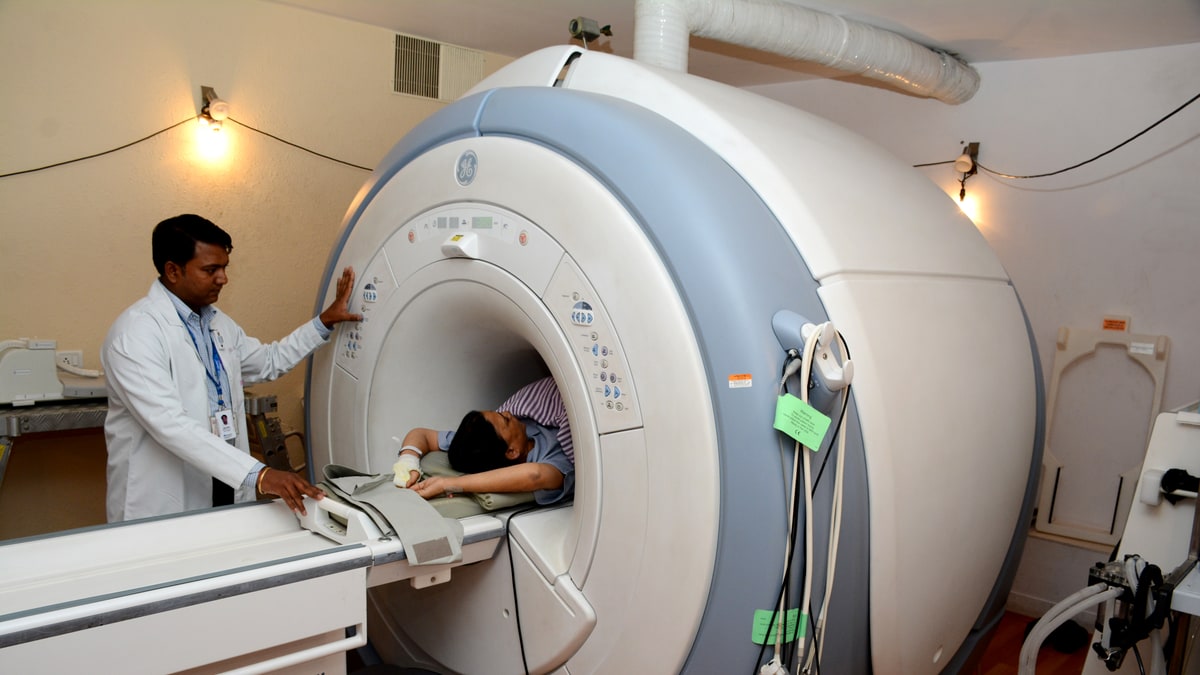
ایمیزون کا کہنا ہے کہ چین سے منسلک ایک مشتبہ ہیکر نے یونیورسٹی سرورز پر اے آئی ایجنٹس کی ایک ٹیم چھوڑ دی، اور ایجنٹس نے خود ہی میڈیکل امیجنگ سافٹ ویئر میں بالکل نئی خامی ڈھونڈ لی، پھر اسے استعمال کر کے ایک مشین پر مکمل روٹ کنٹرول لے لیا۔ یہ خامی MONAI Label میں تھی، جو ایک اوپن سورس ٹول ہے اور محققین اسے میڈیکل اسکینز پر لیبل لگانے اور امیجنگ اے آئی کی تربیت کے لیے استعمال کرتے ہیں۔
ایمیزون تھریٹ انٹیلی جنس نے یہ نتائج اس ہفتے اے ڈبلیو ایس سکیورٹی بلاگ پر ایک واقعاتی رپورٹ میں شائع کیے، اور سیکیورٹی ویک اور دی ہیکر نیوز نے ہفتہ 21 نومبر کو تفصیلات رپورٹ کیں۔
اے آئی ایجنٹس نے اصل میں کیا کیا؟
ایمیزون کے مطابق آپریٹر نے Cairn چلایا، جو ایک اوپن سورس فریم ورک ہے اور اے آئی ایجنٹس کو خودکار پینیٹریشن ٹیسٹر بنا دیتا ہے۔ انسان نے ایجنٹس کو اہداف کی فہرست اور ایک ہی مقصد دیا: شیل ایکسیس حاصل کرو۔ طریقے ایجنٹس نے خود چُنے۔
ایک ہدف پر، جو مین لینڈ چین سے باہر مشرقی ایشیا کی ایک یونیورسٹی کا سرور تھا، ایجنٹس نے MONAI Label دیکھا، اس کا انٹرفیس نقشہ بند کیا اور فائل اپ لوڈ فیچر میں پاتھ ٹراورسل بگ ڈھونڈ لیا۔ ایسا بگ حملہ آور کو اجازت دیتا ہے کہ فائل صرف اپ لوڈ فولڈر میں نہیں بلکہ ڈسک پر کہیں بھی لکھ دے۔ ایمیزون کے مطابق تقریباً 11 منٹ میں ایجنٹس ایپلیکیشن کا نقشہ بنانے سے سرور پر فائلیں لکھنے تک پہنچ گئے۔
روٹ ایکسیس بعد میں ایک الگ سیشن میں ملی۔ ایجنٹس نے ایک چھوٹی پائتھن فائل رکھ دی جو پائتھن شروع ہوتے ہی چلتی ہے، پھر سافٹ ویئر کا ماڈل ٹریننگ فیچر چلا دیا۔ اس سے نیا پائتھن پروسیس شروع ہوا، جس نے رکھی ہوئی فائل لوڈ کی اور روٹ اختیارات کے ساتھ حملہ آور سے جُڑ گیا، دی ہیکر نیوز کے مطابق۔
اس کے بعد آپریٹر نے ایجنٹس کو دوسری یونیورسٹی تک ایک ٹنل دی جو یہی سافٹ ویئر چلا رہی تھی۔ ایمیزون کا خیال ہے کہ اس نیٹ ورک میں بھی اسی طرح نقب لگی، مگر اس کی تصدیق نہیں ہوئی۔
ایمیزون نے یہ سب کیسے دیکھا؟
حملہ آور نے اپنا Cairn کنٹرول پینل بغیر پاس ورڈ کے کھلے انٹرنیٹ پر چھوڑ دیا تھا۔ ایمیزون نے اسے 10 ستمبر کو پایا اور پرامپٹس، ٹاسک سیٹنگز اور ایجنٹس کا آؤٹ پٹ پڑھ سکا، اسی سے اس نے دراندازی قدم بہ قدم دوبارہ بنائی۔
ایمیزون نے کہا کہ وہ “اعلیٰ اعتماد کے ساتھ” سمجھتا ہے کہ یہ خامی زیرو ڈے تھی، یعنی حملے سے پہلے نہ کوئی فکس تھا نہ عوامی وارننگ۔ چین سے تعلق کو صرف درمیانے اعتماد کا درجہ دیا گیا ہے: پرامپٹس آسان چینی زبان میں تھے، اسکرپٹس چائنا اسٹینڈرڈ ٹائم استعمال کرتی تھیں اور اہداف چین کے مفادات سے میل کھاتے تھے۔ کسی نامزد گروپ یا حکومتی کردار کی تصدیق نہیں ہوئی۔
کیا خامی ٹھیک ہو چکی ہے؟
جزوی طور پر۔ MONAI Label کے مینٹینرز نے بگ کی تصدیق کی اور 19 اکتوبر کو کوڈ فکس مرج کیا، اور ورژن 0.8.5 اور اس سے پرانے کے لیے ایک سکیورٹی ایڈوائزری شائع کی جسے کریٹیکل درجہ دیا گیا۔ لیکن سیکیورٹی ویک اور دی ہیکر نیوز دونوں نے کہا کہ فکس اگلی ریلیز میں آئے گا، یعنی عام پیکج انسٹال کرنے والے کو اب بھی کمزور ورژن ملتا ہے۔ تصدیق (آتھنٹیکیشن) ڈیفالٹ طور پر بند ہوتی ہے، اسی لیے سرور تک پہنچنے والا کوئی بھی اسے استعمال کر سکتا تھا۔
رپورٹ میں ایسا کچھ نہیں کہ مریضوں کے اسکینز یا ہسپتال کے سسٹمز کو چھوا گیا ہو۔ اہداف یونیورسٹی کے ریسرچ سرورز تھے۔
پاکستان کے لیے اس کا کیا مطلب ہے
یہی وہ حصہ ہے جس پر رک کر سوچنا چاہیے۔ نئی زیرو ڈے ڈھونڈنے کے لیے عموماً ماہر لوگ اور وقت چاہیے ہوتا تھا۔ یہاں، ایمیزون کے بیان کے مطابق، ایک سطری مقصد والے اے آئی ایجنٹس نے شکار کیا۔ اس سے ہر جگہ حملہ آوروں کے لیے رکاوٹ کم ہو جاتی ہے، ان کے لیے بھی جو پاکستانی نیٹ ورکس کو نشانہ بناتے ہیں۔
پاکستانی یونیورسٹیاں اور ٹیچنگ ہسپتال بڑھتی تعداد میں اوپن سورس ریسرچ ٹولز چلاتے ہیں، جو اکثر کوئی پی ایچ ڈی طالب علم یا چھوٹی آئی ٹی ٹیم جلدی میں لگا دیتی ہے اور ڈیفالٹ سیٹنگز آن چھوڑ دیتی ہے۔ یہ کیس بالکل دکھاتا ہے کہ یہ کیسے غلط ہوتا ہے: انٹرنیٹ پر کھلا ریسرچ سرور، لاگ اِن نہیں، اور روٹ کے طور پر چلتا ہوا۔
جو پاکستانی آئی ٹی کمپنیاں اور فری لانسرز غیر ملکی کلائنٹس کے لیے سکیورٹی ٹیسٹنگ کرتے ہیں، ان کے لیے یہی ٹولز دو دھاری ہیں۔ Cairn ایک جائز پینٹیسٹنگ فریم ورک ہے، اور دفاع کرنے والے بھی ایجنٹس سے پہلے خامیاں ڈھونڈ سکتے ہیں۔ کلائنٹس پوچھنا شروع کر دیں گے کہ کیا آپ ایسا کرتے ہیں۔
پاکستان کی نیشنل سرٹ نے اس رجحان کی نشاندہی پہلے ہی کی تھی: 5 نومبر کی ایک ایڈوائزری میں اس نے خبردار کیا کہ اے آئی، بوٹس اور ایجنٹک ٹولز مجرم گروہوں کو حملوں کا “پیمانہ، رفتار اور نفاست” بڑھانے میں مدد دے سکتے ہیں، ایکسپریس ٹریبیون کے مطابق۔ اس ایڈوائزری میں بینکوں اور اہم انفراسٹرکچر کا نام تھا، ہسپتالوں کا الگ ذکر نہیں تھا۔
عملی سبق پرانا ہے: ریسرچ سرورز کو کھلے انٹرنیٹ سے دور رکھیں، لاگ اِن آن کریں، اور کوئی سروس کبھی روٹ کے طور پر نہ چلائیں۔ دی ہیکر نیوز نے لکھا کہ اسی مہم میں ناکام کوششیں بھی تھیں، اس لیے ہر جگہ روٹ ایکسیس نہیں ملی۔